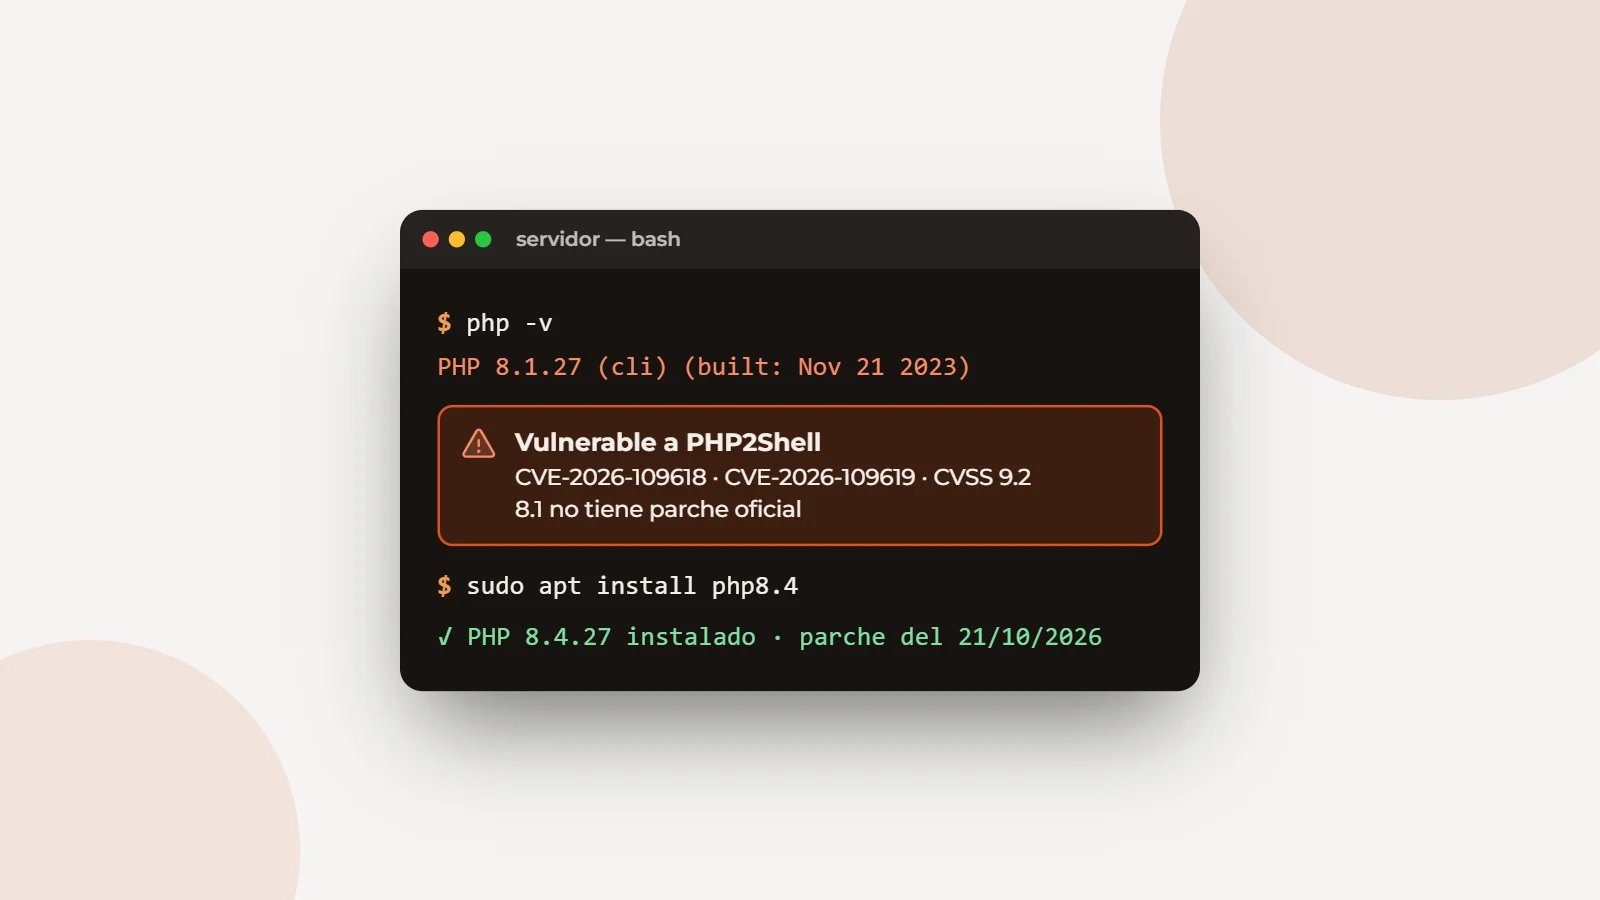
El 21 de octubre de 2026 el equipo de PHP publicó actualizaciones de emergencia para dos vulnerabilidades críticas, CVE-2026-109618 y CVE-2026-109619, conocidas como PHP2Shell. Las dos tienen un puntaje de 9,2 sobre 10 (CVSS v4.0) y permiten que alguien de afuera ejecute código en el servidor sin necesidad de usuario ni contraseña.
Los detalles técnicos se filtraron el 20 de octubre, dos días antes de la fecha de publicación prevista, y eso adelantó el lanzamiento de los parches. Según el reporte de la prensa especializada, la red de señuelos de Amazon registró un intento de explotación el 17 de octubre. A la fecha de su alerta, CISA (la agencia de ciberseguridad de Estados Unidos) no había observado ataques exitosos, pero pidió parchear de inmediato.
¿Qué instalaciones están afectadas?
Según CISA, las vulnerabilidades afectan a todas las instalaciones de PHP que atienden pedidos web. Eso incluye las configuraciones más comunes:
- Apache con mod_php (PHP lo considera el caso de mayor riesgo)
- PHP-FPM (el habitual con Nginx)
- php-cgi
- FrankenPHP
- LiteSpeed
Versiones corregidas
Los parches salieron para las cuatro ramas que PHP todavía mantiene:
| Rama | Versión con el parche | Soporte |
|---|---|---|
| 8.5 | 8.5.12 | Activo |
| 8.4 | 8.4.27 | Activo |
| 8.3 | 8.3.36 | Solo seguridad |
| 8.2 | 8.2.35 | Solo seguridad, hasta el 31/12/2026 |
| 8.1 o anterior | Sin parche oficial | Fin de vida |
Si tu servidor corre PHP 8.1 o una versión anterior, no hay parche oficial. CISA recomienda directamente sacar de línea esos sistemas hasta poder actualizarlos. Algunas distribuciones de Linux y proveedores de soporte extendido publican sus propias correcciones; conviene consultarlo con quien administra el servidor.
Cómo saber qué versión tenés
En el servidor, desde la terminal:
bashphp -vOjo: la versión de la línea de comandos puede no ser la misma que usa el sitio. Para ver la que atiende la web, revisá el panel de tu hosting o pedile a tu proveedor el dato de PHP-FPM o mod_php. Si usás un hosting compartido, preguntá directamente si ya aplicaron 8.x.y con el parche del 21 de octubre.
Qué hacer hoy
- 1Inventariá todos los sistemas que usan PHP, incluidos los que lo traen adentro sin que se note (paneles, plugins, herramientas internas).
- 2Actualizá a 8.5.12, 8.4.27, 8.3.36 u 8.2.35, empezando por lo que está expuesto a internet.
- 3Si no podés actualizar ya, poné un firewall de aplicaciones (WAF) delante: por ejemplo, Cloudflare ya desplegó reglas para los vectores conocidos. Es una protección parcial, no reemplaza el parche.
- 4Revisá los registros: CISA sugiere vigilar procesos de PHP que abren una terminal o descargan herramientas.
- 5Si seguís en PHP 8.1 o anterior, planificá la migración: además de esta falla, esas versiones ya no reciben ningún arreglo de seguridad.
Un tercer aviso, de menor riesgo
El 23 de octubre PHP informó una tercera vulnerabilidad, CVE-2026-115560, que no se corrige con los parches anteriores. Solo afecta a aplicaciones con una configuración poco común (las que cambian el serializador de sesiones a php en tiempo de ejecución) y PHP la considera de riesgo bajo. Mientras sale la próxima versión, recomienda desactivar el progreso de subida en sesiones:
inisession.upload_progress.enabled = 0Qué significa para tu negocio
Una falla de este tipo no rompe nada a la vista: el sitio sigue funcionando mientras alguien puede leer la base de datos, instalar software o usar el servidor para otra cosa. Por eso lo importante es saber qué corre en tus servidores y quién lo actualiza. Si tu sistema no tiene mantenimiento activo, este es un buen momento para revisarlo.
Fuentes
- PHP — Security advisory: critical RCE vulnerabilities (21/10/2026)
- CISA — Critical Vulnerabilities in PHP Require Immediate Patching
- The Hacker News — PHP Issues Emergency Patches for Two Critical PHP2Shell RCE Flaws
- Help Net Security — PHP2Shell: Critical PHP vulnerabilities patched
- The Hacker News — PHP Warns of Another Unpatched RCE Risk


